金融機関のリスク管理は「規程を整える」だけでは不十分―業務プロセスから見直す3つの視点
金融機関では、リスク管理規程や内部統制の仕組みを整備していても、実際の業務で想定どおりに機能しているとは限りません。承認や確認の手続きが定められていても、繁忙時の処理、担当者不在時の対応、部門間の引き継ぎなどに、管理上の抜けが残ることがあります。
重要なのは、リスクがどの工程で発生し、誰が、いつ、何を、どのように対応しているかを把握することです。本記事では、業務プロセスを起点にリスク管理を見直す3つの視点を解説します。
金融機関のリスク管理はなぜ規程だけでは不十分なのか
金融機関のリスク管理では、規程の整備、リスクの評価、統制手続きの設定などが行われています。しかし、規程に定められた手続きと、実際の業務運用が一致しているとは限りません。
例えば、融資審査で複数の承認を必要とするルールを定めていても、担当者不在時の対応が曖昧であれば、担当者の判断に依存する部分が残り、確認漏れや判断のばらつきが生じる可能性があります。
規程は「何を守るべきか」を示しますが、「業務のどこで、誰が、どのように守っているか」までは十分に表現できない場合があります。 そのため、規程の整備に加え、実際の業務プロセスと照合することが重要です。
リスク管理と実際の業務が切り離されることで起きる問題
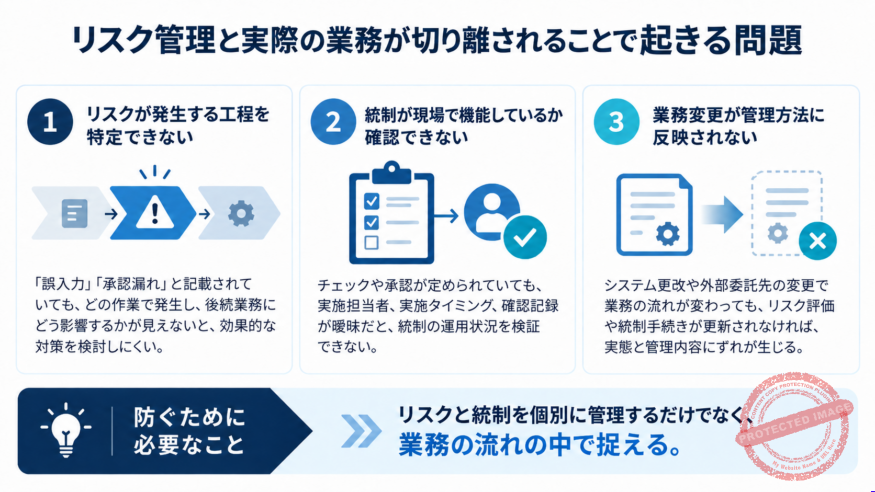
リスク管理を業務プロセスと関連付けずに行うと、主に3つの問題が生じます。
1.リスクが発生する工程を特定できない
リスク一覧に「誤入力」「承認漏れ」と記載するだけでは、対策が「注意喚起」や「確認の徹底」にとどまりがちです。同じ誤入力でも、申込内容の登録、別システムへの転記、承認後の条件変更では、原因も対策も異なります。どの作業で発生し、後続業務にどのような影響を与えるかが不明確では、効果的な対策を検討しにくくなります。
2.統制が現場で機能しているか確認できない
チェックや承認の手続きが定められていても、実施担当者、実施タイミング、確認記録が曖昧であれば、統制の運用状況を検証できません。例えば、確認者が入力担当者と同じ画面を見るだけで、元の申込資料と照合していなければ、誤った情報をそのまま承認するおそれがあります。
何と何を照合するのか、どのような差異を検知するのか、問題が見つかったら誰が処理を止めるのかが曖昧なまま手続きだけを増やすと、現場の負担が増す一方で、肝心のリスクが残る可能性があります。
3.業務変更が管理方法に反映されない
システム更改、組織再編、外部委託先の変更などにより、業務の流れや役割分担は変わります。変更前のリスク評価をそのまま使い続けると、実態と管理内容にずれが生じます。
例えば、紙の申込書を電子化した際、従来は書類への押印で確認していた事項が、システム上の承認項目に反映されていなければ、業務の効率化と同時に統制が抜け落ちるおそれがあります。こうした問題を防ぐためには、リスクと統制を個別に管理するだけでなく、業務の流れの中で捉える必要があります。
業務プロセスからリスク管理を見直す3つの視点
1. 重要な業務と中断時の影響を把握する
最初に、顧客や金融サービスの提供に大きな影響を与える業務を特定します。社内の作業量や収益への貢献だけで判断せず、顧客の生活や事業、他の金融機関との取引への影響も確認が必要です。
具体的には、次のような項目を整理します。
・影響を受ける顧客、取引件数・金額、支払期限
・停止や処理遅延が続いた場合に、影響が拡大する時点
・代替手段の有無と、その手段で処理できる件数
・誤処理が発生した場合の顧客損失や、訂正に必要な時間
業務の重要性を踏まえることで、優先的に管理すべきリスクを整理できます。
2. 人・システム・データ・外部委託先の依存関係を整理する
業務は担当者だけで完結するものではありません。システム、データ、外部委託先など、工程ごとに業務を整理します。単に利用システムや委託先を一覧にするだけでなく、どの資源が使えなくなると、どの処理が止まるのかまで確認します。
例えば、本人確認業務で外部サービスを利用している場合、そのサービスが停止すると、その停止が本人確認だけに影響するのか、口座開設の受付や顧客への結果通知にも影響するのかなどを把握する必要があります。
また、複数の業務が同じ認証基盤やクラウドサービスを利用している場合、一つの障害が同時に広い範囲へ波及するおそれがあります。こうした依存関係を整理することで、単一の障害が複数業務に波及するといった弱点も検討しやすくなります。
3. リスク・統制・判断根拠を業務にひも付ける
各工程について、想定されるリスクと、それを抑える統制を対応させます。その際には、統制の実施者、責任者、実施タイミング、確認に使う資料、記録の保存先、問題発見時の報告先まで具体化します。
例えば、融資審査の承認工程であれば、権限外承認のリスク、承認権限の確認方法、承認履歴の保存先を整理します。
これにより、統制が設定されていない工程や、責任の所在が曖昧な部分を確認しやすくなります。
リスク管理とオペレーショナル・レジリエンスの関係
金融庁は2023年4月に「オペレーショナル・レジリエンス確保に向けた基本的な考え方」を公表しました。
オペレーショナル・レジリエンスとは、システム障害やサイバー攻撃、自然災害などが発生しても、重要な業務を最低限維持すべき水準で提供し続ける能力です。
従来のリスク管理が事故や障害の未然防止を重視するのに対し、オペレーショナル・レジリエンスでは、業務中断が起こり得ることを前提に、重要業務の継続・復旧を考えます。そのためにも、重要業務と必要な経営資源、その相互依存関係を把握することが欠かせません。
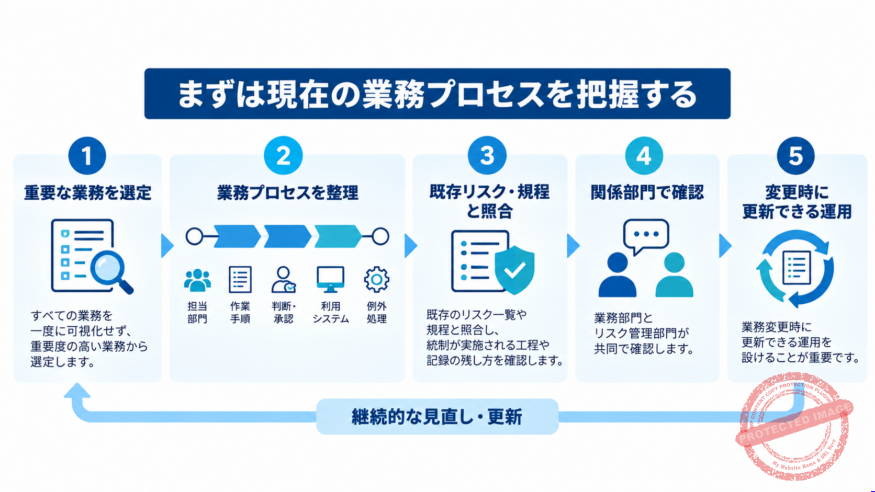
まずは現在の業務プロセスを把握する
業務プロセスを起点としたリスク管理は、すべての業務を一度に可視化する必要はありません。 まずは重要度の高い業務を選び、担当部門、作業手順、判断・承認、利用システム、例外処理を整理します。
そのうえで、既存のリスク一覧や規程と照合し、統制が実施される工程や記録の残し方を確認します。 業務部門とリスク管理部門が共同で確認し、変更時に更新できる運用を設けることが重要です。
【無料ダウンロード】金融機関向けソリューションご紹介資料はこちら
業務プロセスを起点にリスク情報を整理・統合し、将来のAI活用による高度化につなげる考え方を、金融機関向け資料でわかりやすく解説しています。