AML/CFTはコンプライアンス部門だけの課題ではない―金融犯罪リスクを業務全体で管理するには
金融機関のAML/CFT対策では、規程やシステムの整備に加え、実際の業務で対策が機能しているかが重要です。
しかし、本人確認、取引モニタリング、アラート調査などは複数の部門が担当しており、コンプライアンス部門だけでは業務全体を把握しきれない場合があります。本記事では、AML/CFTを金融機関全体のリスク管理として捉え、部門横断で見直すポイントを解説します。
AML/CFTとは何か?
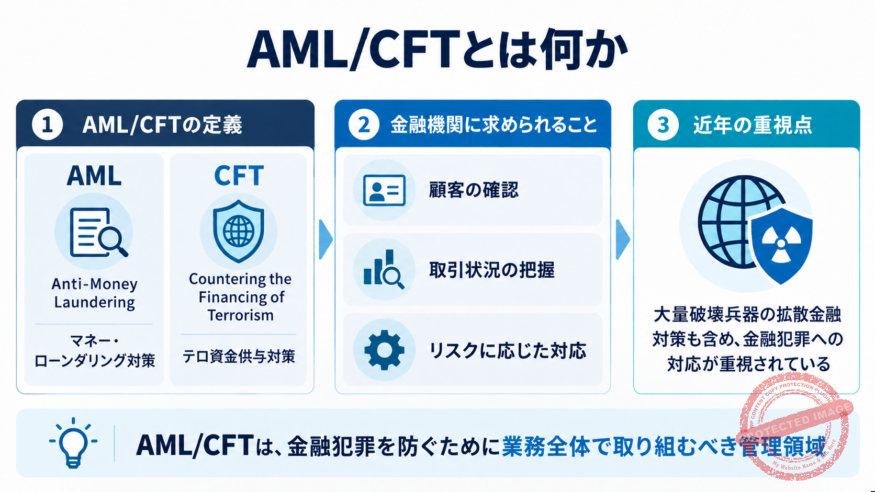
AMLはAnti-Money Laundering(マネー・ローンダリング対策)、CFTはCountering the Financing of Terrorism(テロ資金供与対策)を指します。
犯罪で得た資金の出所を隠す行為や、テロ活動への資金供与を防ぐための取り組みです。金融機関では、顧客の情報や取引目的を確認し、その後の取引状況も把握しながら、リスクに応じた対応を行います。
口座開設時の本人確認だけで完結するものではなく、顧客情報の更新、取引の確認、必要に応じた調査など、継続的な管理とリスクに応じた対応が求められます。また、近年では大量破壊兵器の開発などにつながる資金供与を防ぐ「拡散金融対策」も重要視されています。
AML/CFTを金融機関のリスク管理の一部として考える
金融庁は、マネー・ローンダリング対策について2024年3月末までの態勢整備に続き、2024年4月以降は、整備された態勢の実効性の確保と高度化を求めています。その中でも重要なのは、社内にて手順書やシステムがあるかに加え、それらを使って必要な確認・調査・判断が適切に行われているかどうかです。
例えば、顧客情報を更新する手順があっても、その情報がアラート調査の担当者に伝わらなければ、調査時に古い情報を参照してしまう可能性があります。
そのため、個々の作業とともに、部門間で情報や判断を引き継ぐ流れを確認することが大切です。
AML/CFTを専門部署の個別業務ではなく、金融機関全体のリスク管理として捉える必要があります。
AML/CFT業務が複数の部門にまたがる理由
AML/CFT対策には、次のような業務が関係します。
- 口座開設・本人確認・顧客リスク評価:顧客情報を収集し、リスクを評価する
- 取引モニタリング・フィルタリング:不審な取引や制裁対象との関係などを確認する
- アラート調査・疑わしい取引の届出:検知した案件を調査し、必要な対応を判断する
- 内部監査・有効性検証:管理態勢や対策の運用状況を検証する
各業務は営業店、事務部門、専門部署、システム部門などにまたがります。
一部の工程だけを改善しても、情報の受け渡しや判断の流れに問題が残れば、対策全体の実効性は高まりません。
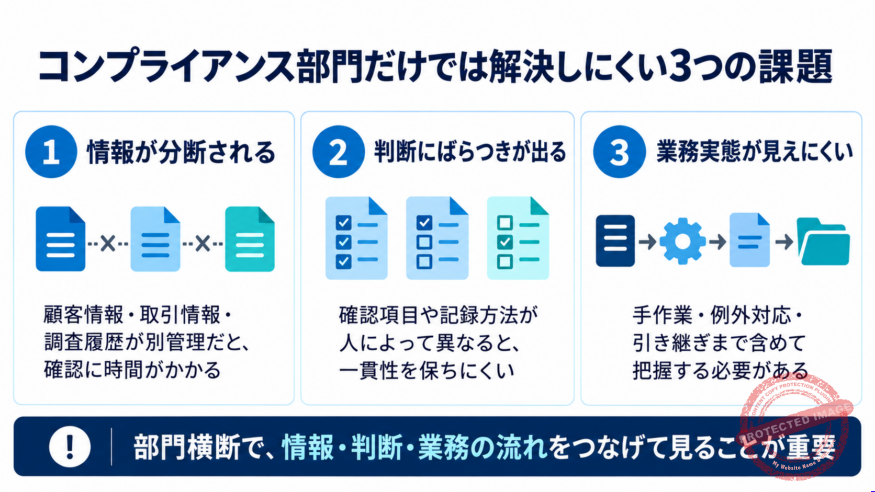
コンプライアンス部門だけでは解決しにくい3つの課題
1.部門間で情報が分断される
顧客情報、取引情報、過去の調査履歴が別々に管理されていると、調査のたびに複数のシステムを確認したり、関係部門に問い合わせたりする必要が生じます。
このような場合は、情報を探す時間に加え、照会への回答待ちも負担になります。「どの工程で、誰が、どの情報を必要とするか?」を整理し、閲覧権限も踏まえて受け渡し方法を見直すことがポイントです。
2.判断基準や調査方法にばらつきが生じる
同じ種類のアラートでも、担当者によって確認する情報や記録の残し方が異なると、判断の根拠を後から確認しにくくなります。担当者の交代時に、調査の進め方を引き継ぎにくいことも課題です。
リスクに応じた個別判断を行うためにも、共通して確認する項目、追加調査が必要な場合の相談先、判断理由の記録方法を揃えておくことが重要です。
3.システムと実際の業務が一致しない
システム上では処理が完了していても、その後にメールで確認したり、Excelへ転記したりする作業が残っている場合があります。例外案件だけ、通常とは異なる承認ルートで対応しているケースも考えられます。
自動化を検討する際には、こうした手作業や例外対応も含めて把握しましょう。通常の処理だけでなく、途中で確認が必要になった場合の対応先まで整理すると、自動化の対象とする工程を検討しやすくなります。
「3つの線」でそれぞれの役割を明確にする
金融機関のリスク管理では、いわゆる「3つの線」による役割分担が重要です。
第1線は営業店や業務部門などで、顧客確認や取引対応を適切に実施します。
第2線はコンプライアンス・リスク管理部門などで、方針の策定、モニタリング、業務部門への牽制・支援を担います。
第3線の内部監査部門は、態勢や運用状況を独立した立場から評価します。
経営陣は、全社的な方針を示し、必要な人員・システムなどの経営資源を確保します。
役割分担は組織図に示すだけでなく、具体的な業務に落とし込む必要があります。「追加調査を誰に依頼するか」「判断が難しい案件を誰に相談するか」まで決めることで、対応の停滞を防ぎやすくなります。
AML/CFT業務を部門横断で捉えるためのプロセス可視化
部門を越えた課題を把握するには、業務プロセスの可視化が有効です。
例えば、アラートの発生から情報収集、調査、承認、届出要否の判断までを一つの流れとして整理します。
そこに担当部門、使用システム、判断基準、記録・証跡を関連付けることで、情報の分断や手作業、責任の曖昧な工程を確認しやすくなります。
金融犯罪リスクを継続的に管理するために
AML/CFT対策は、業務フローを一度作成して終わりではありません。犯罪手口の変化、規制対応、システム変更、組織変更などに応じて、業務プロセスと管理方法を継続的に見直すことが重要です。
金融犯罪リスクを管理する第一歩は、部門ごとの対策を業務全体の流れとして捉え直すこと。 まずは対象業務を絞り、部門間の連携と判断・記録の実態を確認するところから始めましょう。
【無料ダウンロード】金融犯罪対策ソリューションのご紹介資料はこちらから