資料の概要
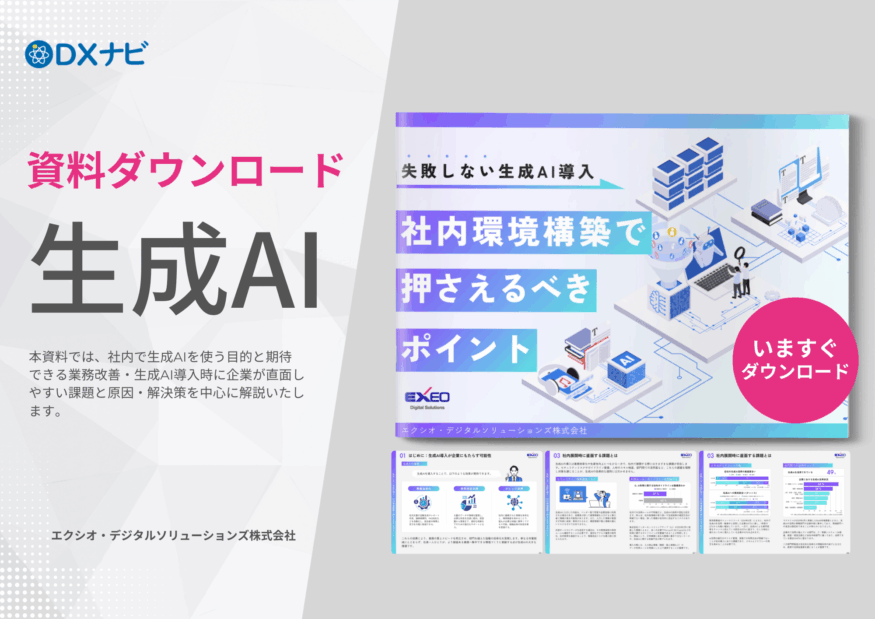
現代のビジネスシーンにおいて、生成AI活用スキルは欠かせないものとなりつつあります。しかし、生成AIに関心はあるものの「効果的な活用方法がわからない」「業務へどのように取り入れるべきか知りたい」「セキュリティリスクが気になる」といった声も少なくありません。本資料では、社内で生成AIを使う目的と期待できる業務改善・生成AI導入時に企業が直面しやすい課題と原因・解決策を中心に解説いたします。
資料のポイント
- 社内で生成AIを使う目的と期待できる業務改善
- 生成AI導入時に企業が直面しやすい課題と原因
- 安全・効果的に生成AIを活用するための技術・制度の要点
こんな方におすすめです
- 社内で生成AIの活用を検討している方
- 社内での生成AIの展開・活用方法に迷われている方
ダウンロードの流れ
フォームに必要事項を入力いただくだけで、すぐにダウンロードページから資料をご覧いただけます。
生成AIの社内導入で最初に決めること
生成AI導入では、ツール選定より先に、対象業務、利用者、扱うデータ、期待する成果を決めます。議事録や文章作成の支援と、社内文書を参照する検索・回答では、必要な構成とリスクが異なります。対象業務を絞ることで、セキュリティ要件と評価指標を具体化できます。
- 利用を許可する部門と業務
- 入力してよい情報・禁止する情報
- 出力を確認する責任者
- 削減時間、品質、利用率などのKPI
- 問題発生時の停止・報告手順
社内環境の主な構成パターン
一般向けサービスの法人プラン、クラウドの生成AI API、自社データを検索するRAG、閉域・専用環境などの選択肢があります。機密性、既存システム連携、利用者数、運用体制、費用を比較し、必要以上に複雑な構成にしないことが重要です。社内文書を参照させる場合は、アクセス権を回答にも引き継ぎ、閲覧できない文書が表示されない設計にします。
PoCから全社展開までの7ステップ
導入は、目的設定、対象業務の選定、リスク評価、環境構築、PoC、利用ルールと教育、本番展開の順に進めます。PoCでは正答率だけでなく、利用者が出力を確認する時間や再作業も測定します。効果が確認できた業務から広げ、プロンプト、参照データ、権限、ログを継続的に改善します。
セキュリティと運用ルール
学習への利用条件、データ保存場所、契約終了時のデータ、認証、多要素認証、操作ログ、監査、著作権、個人情報を確認します。生成AIの出力は誤る可能性があるため、重要な判断や対外文書では人の確認を必須にします。
個人情報の取り扱いについての同意
お申し込みの前に当社「個人情報の取り扱いについて」をお読みいただき、記載されている内容に関してご同意いただく必要があります。ご同意いただける場合は「送信」のボタンを押してお進みください。